moncayoberrazueta.com

Blog

Your blog category

Blog

Obligaciones de Igualdad Salarial en Ecuador (Acuerdos MDT-2025-006 y 185)

El Ministerio del Trabajo ha consolidado un marco regulatorio estricto para operativizar la Ley Orgánica para la Igualdad Salarial entre Mujeres y Hombres. Esta normativa es de aplicación obligatoria para todo el sector privado y público. A continuación, desglosamos los pilares fundamentales que su empresa debe implementar para cumplir con el estándar de cumplimiento actual: 1. Obligaciones del Empleador Más allá del reporte administrativo, el acuerdo exige un cambio en la cultura organizacional: Capacitación Técnica: Ejecución de 40 horas anuales de formación para todo el personal en derechos laborales, igualdad de género y no discriminación. Involucramiento de la Alta Gerencia: Es obligatoria la participación del Directorio y Representantes Legales en estos procesos. Sensibilización: Implementación de acciones que evidencien la valoración de los puestos de trabajo desde una perspectiva de igualdad. 2. Certificación de Cumplimiento El Ministerio ha creado un incentivo reputacional para las empresas que demuestren el fiel cumplimiento de la ley: Las instituciones pueden postular a una Certificación de Cumplimiento demostrando las acciones de capacitación y sensibilización ejecutadas. Este proceso incluye la presentación de una solicitud formal y un informe técnico por parte de las Direcciones Regionales del Trabajo. 3. Protocolos de Denuncia y Riesgos Judiciales El Acuerdo 006 establece un mecanismo formal para que los trabajadores activen el sistema de justicia administrativa. Es un proceso reglado que no admite ambigüedades. ¿Qué debe contener la denuncia? (Art. 13) Para que un reclamo sea admitido y procesado por el Ministerio del Trabajo, el trabajador o trabajadora debe presentar una solicitud que contenga obligatoriamente: Identificación Completa: Nombres, apellidos, número de cédula y datos de contacto del denunciante. Identificación del Empleador: Nombre o razón social de la empresa y la dirección exacta para citaciones. Fundamentos de Hecho: Una narración clara y detallada de las circunstancias que configuran la presunta discriminación salarial. Criterios de Comparación: El denunciante debe especificar con qué puesto o persona está realizando la comparación para alegar la brecha salarial (misma función o trabajo de igual valor). Pruebas de Respaldo: El trabajador debe acompañar su denuncia con documentos que sustenten su pretensión (roles de pago, contratos, certificados laborales, entre otros). Firma del Solicitante: La validación formal de la voluntad de iniciar el proceso. El Rol del Inspector del Trabajo Una vez recibida la denuncia con todos estos requisitos, el Inspector del Trabajo notificará al empleador en un plazo máximo de tres (3) días para dar inicio a la fase de investigación y posterior audiencia de conciliación. El Procedimiento El acuerdo establece procedimientos claros para que los trabajadores denuncien presuntas discriminaciones salariales: La Denuncia Administrativa: El proceso se inicia ante un Inspector del Trabajo. La norma faculta al trabajador para presentar su reclamo si detecta que, ante un mismo trabajo o trabajo de igual valor, existe una disparidad salarial sin justificación técnica. La Fase de Conciliación: Una vez presentada la denuncia, el Ministerio del Trabajo notificará al empleador para una audiencia de conciliación. Aquí, nuestro estudio enfatiza la importancia de tener el diagnóstico previo y las 40 horas de capacitación documentadas, ya que son las pruebas que desvirtúan una presunta discriminación Actuación de la Inspección: Si no hay acuerdo entre las partes, el Inspector del Trabajo dejará constancia de los hechos en un acta. Esta acta no solo cierra la fase administrativa, sino que sirve de antecedente directo para la siguiente instancia. Vigilancia Permanente: El Ministerio del Trabajo, a través de sus Direcciones Regionales, mantiene la facultad de realizar inspecciones de oficio para verificar que las empresas no solo tengan el reporte al día, sino que las escalas salariales publicadas internamente cumplan con los criterios de transparencia del acuerdo. 4. Actualización: Nueva Fecha Límite (Acuerdo 185) Mediante el Acuerdo Ministerial Nro. MDT-2025-185, suscrito el 18 de noviembre de 2025, se reformó la disposición transitoria del reglamento original: Prórroga Única: Se amplía el plazo para reportar todas las acciones de capacitación y sensibilización hasta el 30 de noviembre de 2026. Análisis de Nuestro Estudio La extensión del plazo al 2026 no debe interpretarse como una postergación de la obligación, sino como una ventana para estructurar una defensa preventiva. Una empresa con un plan de capacitación de 40 horas en marcha y procesos de sensibilización documentados reduce drásticamente su vulnerabilidad ante futuras demandas judiciales por discriminación salarial.   ¿Está su empresa preparada para la auditoría de igualdad salarial? En nuestro estudio jurídico, nos especializamos en la estructuración de cronogramas de cumplimiento y la gestión de riesgos laborales para blindar su operación.
Blog

Mandatorio: Título de Tercer Nivel para el Delegado de Protección de Datos (DPO)

Resumen Ejecutivo En un reciente pronunciamiento jurídico (Oficio N° SPDP-IRD-2025-0241-O), la Superintendencia de Protección de Datos Personales (SPDP) ha zanjado la discusión sobre los requisitos formativos del Delegado de Protección de Datos (DPO). La Autoridad aclara que los programas de profesionalización y certificaciones no sustituyen el requisito legal de contar con un título de tercer nivel en las áreas de Derecho, Sistemas, Comunicación o Tecnologías, reafirmando este estándar como una condición indispensable para la validez del cargo. Análisis de la Normativa y Criterio de la Autoridad La Intendencia General de Regulación de la SPDP, en respuesta a una consulta vinculante, ha establecido un criterio definitivo respecto a la interpretación del artículo 55 del Reglamento General a la Ley Orgánica de Protección de Datos Personales (RLOPDP). A continuación, desglosamos los puntos críticos de este análisis para el sector empresarial y los oficiales de cumplimiento: 1. La Jerarquía Normativa y la Validez del Cargo La Autoridad fundamenta su decisión en el principio de jerarquía normativa establecido en el artículo 425 de la Constitución de la República. Si bien la normativa permite que la SPDP emita regulaciones técnicas, estas no pueden contradecir ni flexibilizar los requisitos mínimos impuestos por una norma superior, como es el Reglamento General. En consecuencia, el artículo 55 del RLOPDP, que exige explícitamente un título de tercer nivel en Derecho, Sistemas de Información, Comunicación o Tecnologías, es de cumplimiento obligatorio. La Autoridad enfatiza que permitir el ejercicio de un DPO sin dicha titulación sería un acto ilegal que vulnera las garantías del sistema de protección de datos. 2. El Alcance de los «Programas Profesionalizantes» Existe una distinción clara entre la formación académica habilitante y la educación continua. Título de Tercer Nivel (Habilitante): Acredita una competencia profesional sólida y estructural, adquirida a través de programas universitarios formales (licenciaturas, ingenierías) regulados por la LOES. Programa Profesionalizante (Complementario): Los cursos, diplomados o programas de especialización, aunque sean impartidos por universidades y avalados por la SPDP (conforme a la Resolución N° SPDP-SPD-2025-0004-R), tienen una naturaleza de actualización o especialización. La Superintendencia aclara que estos programas no reemplazan al título universitario. Su función es dar cumplimiento a la Disposición Transitoria Segunda del Reglamento, actuando como un requisito adicional de idoneidad, pero nunca como un sustituto de la formación profesional de base. 3. Implicaciones para Responsables y Encargados de Tratamiento Para las organizaciones, este pronunciamiento eleva el estándar de Accountability (Responsabilidad Proactiva) en la contratación de su DPO. Designar a un profesional que, aunque certificado en cursos específicos, carezca del título de tercer nivel en las ramas señaladas, expone a la entidad a: Nulidad en la designación: El DPO no estaría legalmente facultado para ejercer sus funciones ante la Autoridad. Riesgo Sancionatorio: El incumplimiento de los requisitos del DPO puede ser considerado una infracción a la normativa, al no garantizarse la idoneidad técnica y jurídica exigida para la tutela de los derechos de los titulares. Conclusión La figura del DPO requiere una amalgama de conocimientos jurídicos y técnicos que solo la formación universitaria de tercer nivel garantiza de origen. Las organizaciones deben auditar los perfiles de sus actuales y futuros Delegados para asegurar el estricto cumplimiento del artículo 55 del RLOPDP, evitando interpretaciones flexibles que han sido expresamente descartadas por el ente de control. Este artículo se basa en el análisis del Oficio N° SPDP-IRD-2025-0241-O emitido por la Superintendencia de Protección de Datos Personales.   En caso de requerir información adicional, por favor contactarse con el correo electrónico administracion@moncayoberrazueta.com o al WhatsApp número (+593) 0992521287 / (+593) 0994019505.

Blog

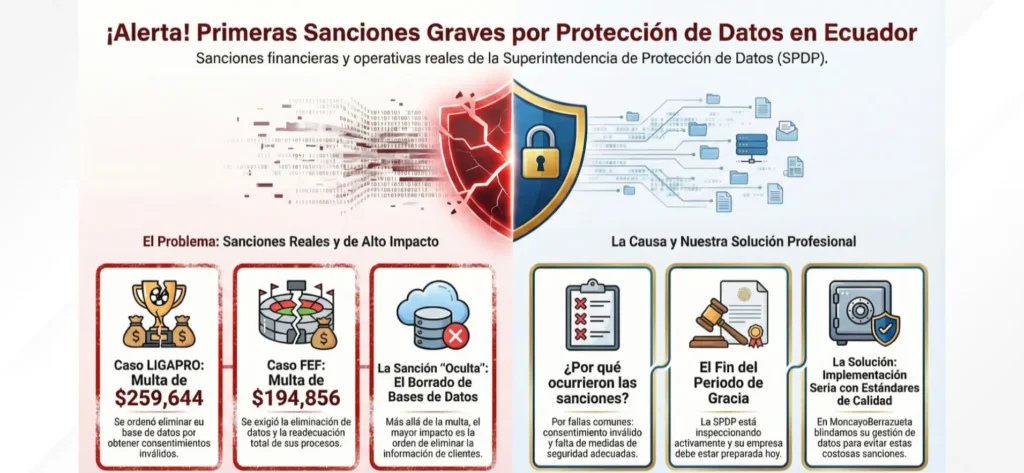
Primeras Sanciones Graves de la SPDP

Hito en la Protección de Datos en Ecuador: Análisis de las Primeras Sanciones Graves de la SPDP El fin del periodo de gracia: La SPDP impone multas históricas al fútbol ecuatoriano El panorama del cumplimiento normativo en Ecuador cambió definitivamente este 1 de diciembre de 2025. La Superintendencia de Protección de Datos Personales (SPDP) hizo públicas sus primeras resoluciones sancionatorias por infracciones graves a la Ley Orgánica de Protección de Datos Personales (LOPDP), dirigidas a dos de las instituciones más visibles del país: la Liga Profesional de Fútbol del Ecuador (LIGAPRO) y la Federación Ecuatoriana de Fútbol (FEF). Estas sanciones, que en conjunto superan los $450,000 USD, no solo representan un golpe económico, sino que envían un mensaje contundente al sector empresarial: la autoridad de control está operativa, vigilante y dispuesta a ejercer sus facultades coercitivas. Los hechos: ¿Qué detonó la sanción? La investigación de la SPDP se centró en el tratamiento de datos personales realizado a través de los aplicativos Fan ID y Fan FEF. Tras realizar requerimientos de información e inspecciones in situ (facultades previstas en los arts. 63, 65 y 66 de la LOPDP), la autoridad detectó incumplimientos sistemáticos que no fueron subsanados adecuadamente durante la fase de medidas correctivas. El núcleo de la infracción se fundamenta en el Artículo 68, numeral 1 de la LOPDP, referente a la falta de implementación de medidas administrativas, técnicas, físicas y jurídicas suficientes. DESGLOCE DE SANCIONES La SPDP no solo impuso multas pecuniarias, sino también medidas correctivas de alto impacto operativo: Caso LIGAPRO: Multa: US$259,644.01. Medida Correctiva Drástica: La orden de eliminar los datos personales de todas las bases administradas, al determinarse que el consentimiento de 14,398 titulares no fue obtenido válidamente. Además, la obligación de notificar a cada uno de estos usuarios sobre la invalidez de su autorización. Caso FEF: Multa: US$194,856.16. Obligaciones: Adecuación integral de procesos internos, actualización del Registro de Actividades de Tratamiento (RAT), implementación de Políticas de Protección de Datos y, al igual que en el caso anterior, la eliminación de los datos tratados irregularmente a través de Fan FEF. ANÁLISIS JURÍDICO: Más alla de la multa económica Como especialistas en privacidad y cumplimiento normativo, destacamos tres lecciones críticas que toda empresa ecuatoriana debe extraer de este precedente: 1. La «Muerte» de la Base de Datos Quizás el aspecto más punitivo de estas resoluciones no es el dinero, sino la orden de eliminación de datos. Para una empresa moderna, su base de datos (clientes, prospectos, usuarios) es su activo más valioso. La SPDP ha demostrado que si la recolección de esos datos («el origen») está viciada por un consentimiento inválido, el fruto de ese trabajo debe ser destruido. El costo de perder la base de datos suele ser superior al de la multa administrativa. 2. El Consentimiento debe ser Impecable Las resoluciones hacen énfasis en la «invalidez del consentimiento». Esto suele ocurrir cuando se utilizan: Casillas pre-marcadas (opt-out en lugar de opt-in). Textos legales ambiguos, extensos o ilegibles. Condicionamiento del servicio a la entrega de datos no necesarios. El consentimiento debe ser libre, específico, informado e inequívoco. 3. La Responsabilidad Proactiva (Accountability) La ley exige demostrar que se han tomado medidas técnicas y organizativas antes de que ocurra un incidente. La falta de políticas internas claras y medidas de seguridad robustas fue un factor determinante para calificar la infracción como «grave». Conclusión y Recomendación para el Sector Empresarial Estas sanciones marcan un antes y un después. La gestión de datos personales ha dejado de ser un «trámite administrativo» para convertirse en un riesgo estratégico de alto nivel. Desde nuestra firma, recomendamos a todas las organizaciones realizar una auditoría inmediata de sus puntos de recolección de datos (formularios web, apps, contratos) y verificar la robustez de sus cláusulas de consentimiento. La prevención es, sin duda, la inversión más rentable frente a un escenario de fiscalización activa. ¿Su organización está preparada para una inspección de la SPDP? Contáctenos para realizar un diagnóstico de cumplimiento y blindar sus activos de información. Este artículo se basa en el boletín emitido por la Superintendencia de Protección de Datos Personales (https://spdp.gob.ec/prensa/)   En caso de requerir información adicional, por favor contactarse con el correo electrónico administracion@moncayoberrazueta.com o al WhatsApp número (+593) 0992521287 / (+593) 0994019505.  

Blog

Protocolo de Prevención de Violencia Laboral Obligatorio

Acuerdo Ministerial Nro. MDT-2025-102:  El Ministerio del Trabajo a través del Acuerdo Ministerial Nro. MDT-2025-102, estableció los lineamientos para la prevención y atención de todo caso de discriminación, violencia y acoso laboral en el sector privado. Esta norma es de aplicación obligatoria para todos los empleadores y trabajadores sujetos al régimen del Código del Trabajo y exige la elaboración y aplicación de un Protocolo Interno de Prevención y Erradicación de dichas conductas. FECHA LÍMITE PARA EL CUMPLIMIENTO: 19 DE NOVIEMBRE El Acuerdo establece un término de sesenta (60) días contados desde su entrada en vigencia (22 de agosto de 2025 ) para que el empleador adecúe su Programa de Prevención de Riesgos Psicosociales y el Protocolo Interno a la nueva normativa. El 19 de noviembre se constituye como el plazo final para este registro obligatorio. El incumplimiento será causal de sanción, de conformidad al marco normativo vigente. MÓDULO DE REGISTRO ACTIVO Informamos que el módulo informático para el registro del Protocolo Interno de Prevención ya se encuentra habilitado en la plataforma SUT (Sistema Único de Trabajo/Trámites). El empleador debe adjuntar el Protocolo en formato PDF debidamente firmado y completar la información requerida en el sistema. ESTRUCTURA Y CONTENIDO DEL PROTOCOLO INTERNO El Protocolo Interno de Prevención y Erradicación de la Discriminación, Violencia y Acoso Laboral tiene como objeto establecer un marco de actuación claro y efectivo para la prevención, identificación, atención y sanción de estos casos. Según el Artículo 10 del Acuerdo MDT-2025-102, el Protocolo deberá contener, al menos, los siguientes cuatro (4) ejes clave: Eje de Prevención: Procesos de sensibilización y capacitación. Política de cero tolerancias. Canales de comunicación claros y asertivos. Eje de Identificación y Detección de Casos: Establece la forma de reconocer conductas como comentarios ofensivos o estereotipos, condiciones de trabajo hostiles o intimidantes, y actos de acoso. Considera indicadores como cambios en el rendimiento laboral, aislamiento social o emocional de la víctima, y estrés, ansiedad o baja autoestima.       3. Eje de Atención: Define los canales y el procedimiento de denuncia (remitiendo al procedimiento determinado en el mismo Acuerdo Ministerial). Detalla medidas administrativas internas de protección, como atención psicológica y física o acompañamiento legal. Incluye medidas correctivas y de no repetición (capacitación, advertencia, sanciones disciplinarias)       4. Eje de Seguimiento y Evaluación: Dispone el monitoreo trimestral de los casos denunciados. Establece la evaluación anual obligatoria del protocolo. PLAZO IMPRORROGABLE DE DESCARGA Y EL CÓDIGO HASH Una vez que el director regional del Trabajo apruebe el Protocolo mediante Resolución, el empleador tiene un plazo improrrogable de quince (15) días para descargar el documento aprobado como respaldo de su registro. ¡Este paso es crítico! Si se excede el plazo de 15 días, los documentos se eliminarán automáticamente del sistema. El documento descargado incluirá un código hash, que es la prueba legal y digital de autenticidad del cumplimiento normativo y deberá ser conservado. Si requiere ayuda o asesoramiento con la elaboración del Protocolo Interno, su adecuación a la nueva normativa o el proceso de registro ante el Ministerio del Trabajo, ¡ESTAMOS A SU DISPOSICIÓN! CONTÁCTENOS! Actúe con la debida diligencia para asegurar el cumplimiento legal antes del 19 de noviembre y proteger el entorno laboral de su empresa.

Blog, PROTECCION DE DATOS

Reglamento del Delegado de Protección de Datos Personales en Ecuador

La Superintendencia de Protección de Datos Personales (SPDP) ha expedido la Resolución N° SPDP-SPD-2025-0028-R. Este reglamento establece el marco de actuación para el Delegado de Protección de Datos Personales (DPO) en Ecuador. El objetivo es asegurar el cumplimiento de la Ley Orgánica de Protección de Datos Personales (LOPDP). A partir de ahora, la designación de un DPO ya no es una opción para muchas organizaciones, sino un requisito obligatorio que debe cumplir con estrictas condiciones de independencia y registro. Conozca los puntos esenciales de esta normativa y evite riesgos legales por incumplimiento. Aspectos claves del reglamento 1. Designación y Registro del Delegado: Designación: El delegado debe ser designado por el responsable o el encargado del tratamiento de datos, ya sea una persona natural, una persona jurídica de derecho privado (a través de su representante legal), o una persona jurídica de derecho público (a través de su máxima autoridad). Contenido del Nombramiento: El nombramiento debe incluir información detallada como la fecha, los datos de la organización, el nombre del delegado, las funciones a cumplir, la aceptación del cargo y documentos que acrediten la personería jurídica del representante legal. Plazo de Registro: Si el nombramiento se formalizó con firmas electrónicas, debe ser inscrito en el portal web de la SPDP en un plazo de 15 días posteriores a la designación. Si se usaron firmas manuscritas, la presentación debe ser presencial. El registro extemporáneo se considerará un incumplimiento de una medida de seguridad jurídica. Acceso Público: La SPDP mantendrá una lista de delegados accesible en su portal web, que contendrá información como el nombre y la dirección del responsable o encargado, y el correo electrónico y la dirección del delegado. Es importante destacar que la inscripción no valida automáticamente la idoneidad del delegado 2. Casos de designación obligatoria Sector Público: Las entidades del sector público están obligadas a designar un delegado de protección de datos, salvo casos excepcionales que la SPDP pueda autorizar mediante resolución motivada. Sector Privado (Casos Especiales): El reglamento especifica que, además de los casos ya previstos en la LOPDP, la designación de un delegado es obligatoria para organizaciones que se dediquen de forma habitual a actividades como: Instituciones educativas de cualquier nivel, especialmente si tratan datos de menores de edad. Entidades financieras, aseguradoras y del sector farmacéutico. Empresas de publicidad, prospección comercial o investigación de mercados que elaboren perfiles de titulares. Actores del sistema de salud (a excepción de profesionales que ejerzan su profesión de manera particular). Empresas de seguridad privada, así como urbanizaciones y conjuntos residenciales que traten datos para control de accesos. Organizaciones deportivas, gremios profesionales, empresas de telecomunicaciones y de videovigilancia. Concesionarias de servicios públicos y alianzas público-privadas. 3. Independencia y funciones del delegado Independencia: Se resalta la necesidad de que el delegado mantenga total independencia e imparcialidad en sus funciones. Se prohíbe que reciba instrucciones sobre el ejercicio de sus funciones o sufra represalias por su actuación. Funciones Adicionales: Además de sus funciones habituales, el delegado deberá asesorar y supervisar sobre el análisis de riesgos, la evaluación de impacto, la atención de solicitudes de titulares de datos, la gestión de vulneraciones de seguridad, el control de la eficacia de las medidas de seguridad y el cumplimiento normativo en general. Prohibiciones: El delegado tiene prohibido ejercer funciones que son exclusivas del responsable del tratamiento, tomar decisiones sobre la finalidad o los medios del tratamiento de datos, o representar a la organización ante la SPDP. Conflictos de Interés: El delegado no puede ejercer, de forma simultánea, cargos como oficial de seguridad de la información u oficial de cumplimiento, para evitar conflictos de interés. Debe declarar cualquier conflicto de interés real, potencial o aparente antes de aceptar el cargo. 4. Garantía de independencia y sanciones Protección del Delegado: El delegado puede denunciar ante la SPDP cualquier situación que menoscabe su independencia o que constituya una represalia. Mecanismos de Control: Los responsables o encargados del tratamiento deben garantizar la independencia del delegado implementando mecanismos de control que evalúen su contacto directo con el más alto nivel ejecutivo, la disponibilidad de recursos y los informes que determinen el nivel de cumplimiento normativo. Sanciones: Si se determina que el responsable o encargado no garantizó la independencia del delegado o lo sancionó injustificadamente, se aplicarán las penalizaciones correspondientes del régimen sancionatorio de la LOPDP Disposiciones transitorias Plazos: Las entidades del sector público que nombraron a personal jerárquico superior como delegados tienen un plazo de dos meses para designar a personas que cumplan con los requisitos. El registro de delegados para el sector privado se podrá realizar de forma física, electrónica o digital desde el 1 de noviembre y hasta el 31 de diciembre de 2025. El incumplimiento de este plazo se considerará una falta de seguridad jurídica. Los requisitos de formación obligatoria para el delegado (Programa Profesionalizante) entrarán en vigencia a partir del 1 de enero de 2029. Para obtener más información y una asesoría completa sobre la implementación de este reglamento en su organización, no dude en contactar a nuestro equipo de especialistas. El presente Acuerdo Ministerial entró en vigencia a partir de su suscripción el 30 de julio o de 2025, sin perjuicio de su publicación en el Registro Oficial. En caso de requerir información adicional, por favor contactarse con el correo electrónico administracion@moncayoberrazueta.com o al WhatsApp número (+593) 0994019505.

Blog

Estabilidad y protección para trabajadores vulnerables

ANÁLISIS DE LA NUEVA LEY ORGÁNICA REFORMATORIA PARA GARANTIZAR LOS DERECHOS LABORALES DE PERSONAS CON DISCAPACIDAD, ENFERMEDADES RARAS, HUÉRFANAS, CATASTRÓFICAS Y DE ALTA COMPLEJIDAD, Y SUS SUSTITUTOS. Esta normativa, publicada el 20 de junio de 2025 en el Registro Oficial, introduce cambios significativos en el ámbito laboral, de aplicación obligatoria para el sector público y privado. Reformas Clave en la Legislación Laboral Ecuatoriana: 1.- Código del Trabajo: Adaptación Obligatoria del Puesto de Trabajo: Los empleadores deben realizar ajustes razonables y necesarios para trabajadores con enfermedades raras, huérfanas, catastróficas y de alta complejidad, incluyendo flexibilidad de horarios, teletrabajo, reducción de jornada y adecuación física del entorno laboral. Registro y Reporte Confidencial: Los empleadores están obligados a registrar los casos de estas enfermedades ante el Ministerio de Trabajo y el IESS, garantizando la confidencialidad de la información médica. Incentivos No Económicos: Se reconocerá a los empleadores que contraten o mantengan a estos trabajadores con certificaciones de buenas prácticas laborales, que podrán ser utilizadas para mejorar su imagen corporativa y reputación. 2.- Ley Orgánica del Servicio Público: Estabilidad en Nombramientos Provisionales: Se prohíbe el cese de funciones para personas con discapacidad, enfermedades complejas, sus sustitutos y mujeres embarazadas/en lactancia con nombramientos provisionales, salvo por causas legales específicas. Su vinculación durará hasta el retorno del titular del puesto. Protección contra el Acoso Laboral: Se tipifica como atentado a los derechos el acoso laboral motivado por discapacidad o el padecimiento de enfermedades catastróficas, raras, huérfanas o de alta complejidad. Licencias Médicas Remuneradas: Servidores públicos con discapacidad o enfermedades graves tendrán derecho a licencias médicas remuneradas por el tiempo necesario para su tratamiento, sin afectar su remuneración ni vacaciones. Licencias Especiales para Tratamiento Fuera del Lugar de Residencia: Se garantizan licencias con goce de sueldo para servidores con discapacidad residentes en Galápagos o pacientes con enfermedades complejas (y sus sustitutos) que requieran tratamiento en el continente, asegurando su reintegro automático. Excepción en Contratos Ocasionales: Se excluye del límite de porcentaje de contratos ocasionales a personas con discapacidad, enfermedades raras, huérfanas, catastróficas, de alta complejidad y sus sustitutos. 3.- Ley Orgánica de empresas públicas Cuota de Inclusión Laboral: Las empresas públicas deberán asegurar que al menos un 4% de su personal sean personas con discapacidad o sus sustitutos, o con enfermedades catastróficas, raras, huérfanas o de alta complejidad, o sus sustitutos. El Ministerio de Trabajo supervisará el cumplimiento 4.- Ley Orgánica de Servicio Exterior Cuota de Inclusión Laboral: Las empresas públicas deberán asegurar que al menos un 4% de su personal sean personas con discapacidad o sus sustitutos, o con enfermedades catastróficas, raras, huérfanas o de alta complejidad, o sus sustitutos. El Ministerio de Trabajo supervisará el cumplimientoEstabilidad Laboral Reforzada: Se extiende la aplicación de la estabilidad laboral reforzada a personas con discapacidad o sus sustitutas, a aquellas con enfermedades catastróficas, raras, huérfanas o de alta complejidad o sus sustitutas, y a mujeres embarazadas, en período de maternidad o lactancia, dentro del servicio exterior. Esta nueva Ley reafirma el compromiso del Ecuador con la inclusión y la protección laboral de los grupos más vulnerables En caso de requerir información adicional, por favor contactarse con el correo electrónico administracion@moncayoberrazueta.com o al WhatsApp número (+593) 0994019505

Blog

Importantes novedades sobre registro de obligaciones laborales

ACUERDO MINISTERIAL NRO. MDT-2025-053 El reciente Acuerdo Ministerial Nro. MDT-2025-053, emitido el 12 de mayo de 2025, reforma las «Normas Generales Aplicables al Control de las Obligaciones del Empleador y los Procedimientos de Inspección» constantes en el Acuerdo Ministerial Nro MDT-2023-140 Los puntos más relevantes que deben considerar: Implementación del Código HASH El Ministerio del Trabajo generará un código HASH para los documentos escaneados y cargados en las plataformas. Este código, con características únicas, validará la huella digital del documento registrado, reportado o aprobado Obligación de Registro de Trabajadores: Los empleadores deben registrar y mantener la información de todos sus trabajadores activos en la plataforma que el Ministerio del Trabajo habilite. El registro debe realizarse en un plazo máximo de un (1) mes posterior al ingreso del trabajador. Conservación de Documentos: Responsabilidad del Empleador: Es fundamental que el empleador conserve y custodie los documentos originales, tanto físicos como digitales, de todas las obligaciones laborales registradas, aprobadas y reportadas en las plataformas informáticas del Ministerio. El Ministerio del Trabajo no conservará físicamente ni digitalmente estos documentos. Entrega Obligatoria de Documentación a Trabajadores: Los empleadores tienen la obligación de entregar a sus trabajadores o extrabajadores una copia original o certificada de todos los documentos derivados de la relación contractual (contratos, adendas, utilidades, actas de finiquito, reglamentos internos, roles de pago detallados). El incumplimiento será sancionado. Registro y Legalización de Actas de Finiquito: El empleador deberá elaborar y registrar los datos del extrabajador en el sistema del Ministerio del Trabajo. El acta de finiquito, debidamente suscrita por ambas partes y acompañada del comprobante de pago en formato PDF, deberá cargarse en la plataforma para la generación del código HASH y finalización del proceso de legalización. El plazo máximo para este registro es de quince (15) días a partir de la terminación de la relación laboral. Pago por Consignación: En caso de que el extrabajador no cobre su liquidación o se niegue a recibirla, el empleador tiene un plazo de quince (15) días para el pago directo, y si no es posible, un plazo máximo de quince (15) días adicionales para realizar la consignación en línea. Se establecen pasos claros para este procedimiento, incluyendo la generación del acta de finiquito en el sistema y la carga de documentos de soporte. Aprobación y Descarga de Reglamentos Internos de Trabajo Una vez aprobado el Reglamento Interno de Trabajo, el empleador dispondrá de un plazo improrrogable de quince (15) días para descargarlo como respaldo. Después de este plazo, los documentos se eliminarán automáticamente del sistema. El presente Acuerdo Ministerial entró en vigor a partir de su suscripción el 12 de mayo de 2025 , sin perjuicio de su publicación en el Registro Oficial. En caso de requerir información adicional, por favor contactarse con el correo electrónico administracion@moncayoberrazueta.com o al WhatsApp número (+593) 0994019505

Blog, PROTECCION DE DATOS

Procedimiento de atención de consultas de SPDP

Que debes saber sobre el nuevo procedimiento para la atención de consultas ante la Superintendencia de Protección de Datos Personales (en adelante SPDP). El pasado 24 de octubre de 2024 la SPDP aprobó mediante Resolución Nº SPDP-SPDP-2024-0012-R cuya vigencia rige desde la misma fecha la implementación del nuevo reglamento para la atención de consultas tendientes a dar mayor claridad y transparencia en la aplicación de la Ley Orgánica de Protección de Datos Personales (en adelante LOPDP). ¿Quién puede realizar la consulta? El titular de los datos personales. Los responsables y encargados del tratamiento de datos. El/los apoderados especiales debidamente registrados ante la SPDP. El encargado extranjero no domiciliado en el territorio ecuatoriano. El delegado de protección de datos personales. En aplicación del art. 6 del nuevo reglamento, quienes demuestren estar dentro de dicha definición.  ¿Qué aspectos te recomendamos tener en cuenta al realizar tu consulta? Debes proporcionar una dirección de correo electrónico para recibir respuesta. Correo electrónico. Debes incluir una opinión jurídica debidamente fundamentada frente al tema consultado. Opinión jurídica. Debes centrar la consulta en cuestiones relacionadas con disposiciones jurídicas, evitando consultar supuestos fácticos “casos concretos”. Alcance.  ¿Qué plazo tiene la autoridad para atender la consulta? 30 días plazo para dar respuesta, este plazo se extenderá en caso de requerirse al consultante replanteo o acreditación de personería. El consultante tiene 5 días para subsanar el requerimiento de la SPDP. 10 días plazo es el tiempo otorgado a personas jurídicas públicas o privadas para dar respuesta a una solicitud de un criterio jurídico. ¿Las consultas son o no vinculantes? Definitivamente NO son vinculantes aquellos análisis o consultas que emita la SPDP, en este sentido, podemos afirmar lo siguiente: Las consultas constituyen únicamente una opinión referencial sobre las disposiciones jurídicas. Ante la consulta realizada, la SPDP puede ejercer sus funciones de supervisión, control, evaluación y sanción. La consulta no constituye un acto administrativo. La consulta no tiene valor probatorio para quien presenta la consulta en procedimientos judiciales o administrativos. No se podrán aplicar para convalidar programas de tratamientos de datos personales existentes o por iniciarse. ¿Otros asuntos de importancia en el nuevo procedimiento? Las consultas que la SPDP considere prioritarias podrán ser atendidas fuera el orden cronológico en el que hayan sido recibidas. No se atenderán consultas relacionadas con procesos judiciales pendientes o ya resueltos. Aquellas consultas relacionadas con asuntos aun no reguladas específicamente por la SPDP no serán atendidas.

Blog, PROTECCION DE DATOS

Enfoque del Plan de Trabajo del nuevo Superintendente de Datos

Priorizar la educación y la concientización como formulas para evitar la sanción. Siendo la prevención uno de los pilares fundamentales. Considera que la creación de una intendencia técnica debe estar conformada por tres instancias a cargo de: 1. Registro y Protección de Datos. 2.Planeación y Política. 3.Vigilacia y Sanción. Sugiere que una reforma a la actual norma seria necesaria para modificar que el techo de la infracción leve no sea el piso de la infracción grave. Destaca el principio de proporcionalidad entre la infracción y la sanción. Destacó la relevancia de la existencia de la Asociación Ecuatoriana de Protección de Datos y el apoyo que esta debe recibir. Señaló la importancia de la cooperación internacional. RECUERDA El tratamiento de datos personales debe ser legítimo, lícito y consentido. Esta Ley regula, prevé y desarrolla principios,derechos, obligaciones y mecanismos de tutela. La Autoridad podrá imponer sanciones administrativas, en el caso deverificarse el cometimiento de una infracción leve o grave. Las sanciones pueden ir de 1 a 20 salarios basicos unificados, y multa de entre el 0.1% y el 1% calculada sobre su volumen de negocio correspondiente al ejercicio económico inmediatamente anterior

Scroll al inicio